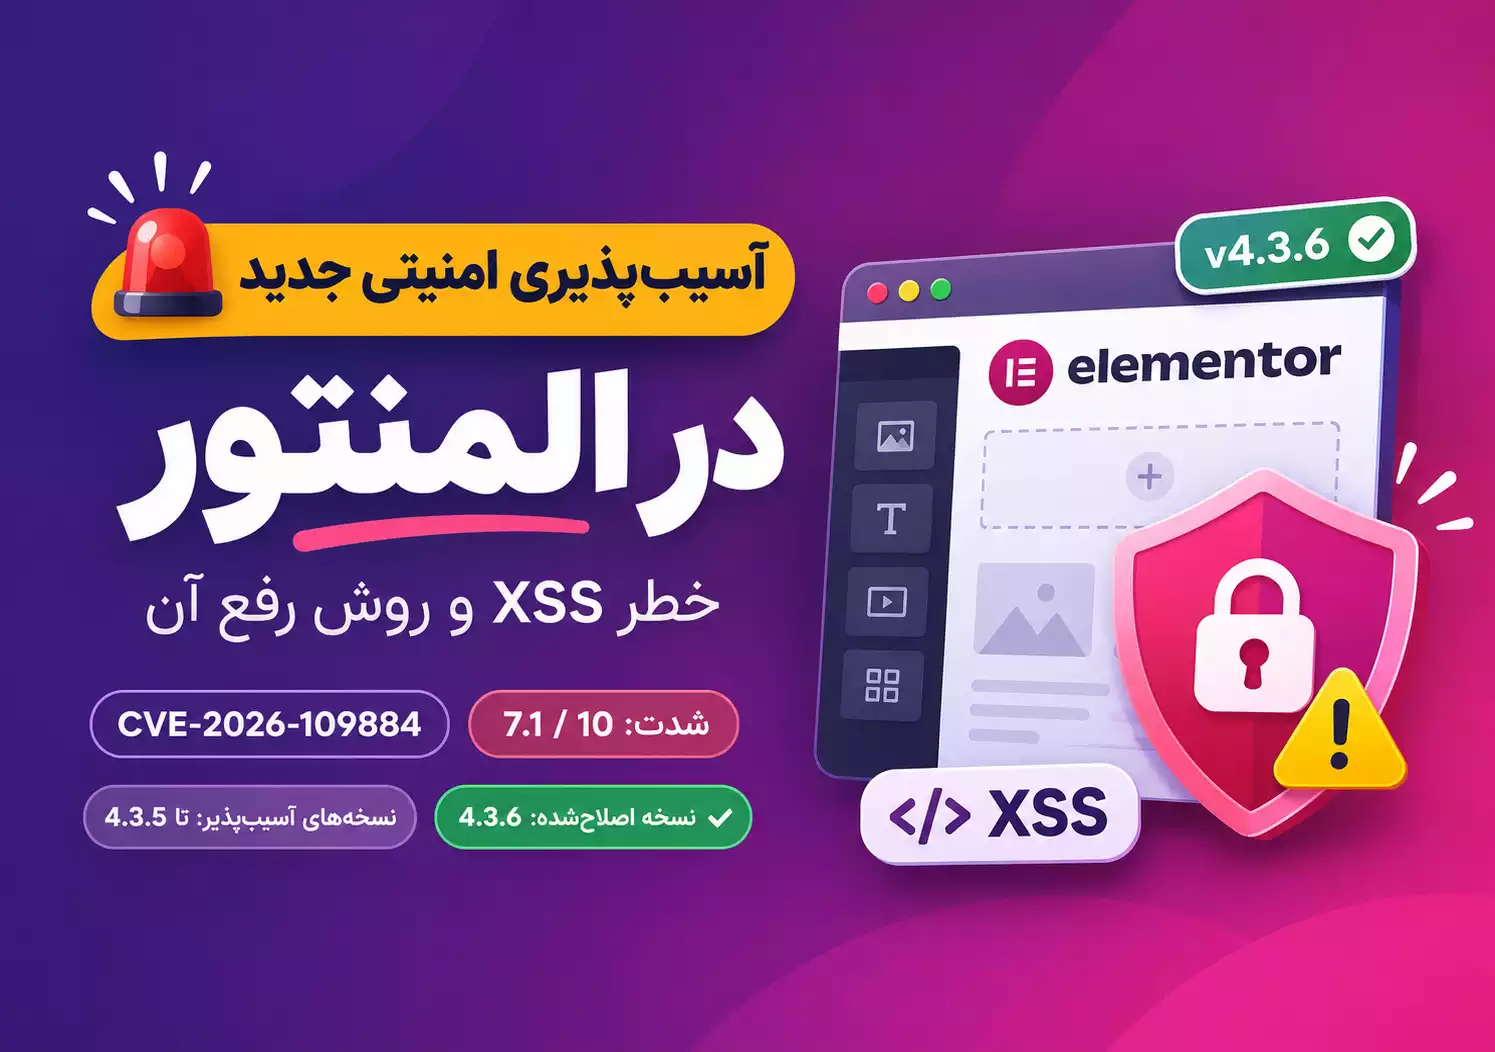
یکی از مهمترین اخبار امنیتی وردپرس در روزهای اخیر، شناسایی آسیبپذیری جدیدی در افزونه محبوب Elementor است که میتواند امنیت وب سایتهای که از نسخه های آسیب پذیز استفاده کننده را تحت تأثیر قرار دهد. بر اساس گزارش منتشرشده توسط پایگاه امنیتی Patchstack، یک آسیب پذیری از نوع Cross-Site Scripting یا XSS با شناسه CVE-2026-109884 در افزونه المنتور شناسایی شده است که نسخههای 4.3.5 و قدیمیتر را شامل میشود. این آسیبپذیری دارای امتیاز شدت ۷٫۱ از ۱۰ در سیستم CVSS 3.1 است و در شرایط مشخص، امکان اجرای کدهای JavaScript مخرب در مرورگر قربانی را فراهم میکند. نسخه 4.3.6 المنتور که در تاریخ ۲ نوامبر ۲۰۲۶ منتشر شده، اصلاحات امنیتی مرتبط را در اختیار کاربران قرار داده و بهعنوان نسخه رفع کننده این آسیبپذیری معرفی شده است.
اهمیت این خبر زمانی بیشتر میشود که بدانیم المنتور یکی از پرکاربرد ترین افزونههای طراحی سایت در اکوسیستم وردپرس است و طبق اطلاعات مخزن رسمی وردپرس، بیش از ۱۰ میلیون نصب فعال دارد. در ایران نیز بخش قابل توجهی از سایتهای شرکتی، فروشگاههایی، وب سایتهای خدماتی و پروژههای طراحیشده توسط شرکتهای سئو و طراحی سایت از Elementor استفاده میکنند. بسیاری از این سایتها علاوه بر نسخه اصلی المنتور، افزونههای جانبی مختلف، قالبهای اختصاصی و ابزارهای مختلف دیگری را نیز به کار گرفتهاند؛ موضوعی که مدیریت بهروزرسانیهای امنیتی را پیچیده تر میکند. در چنین شرایطی، اطلاع از جزئیات آسیبپذیری، نحوه بهرهبرداری احتمالی و روش صحیح به روزرسانی اهمیت زیادی دارد. در ادامه، این باگ امنیتی المنتور را از منظر فنی بررسی میکنیم و توضیح میدهیم مدیران سایتهای وردپرسی چگونه میتوانند بدون ایجاد اختلال در ساختار و عملکرد سایت، ریسک امنیتی را کاهش دهند.
جزئیات آسیب پذیری CVE-2026-109884 در افزونه المنتور
آسیب پذیری CVE-2026-109884 در افزونه Elementor Website Builder ثبت شده و بر اساس اطلاعات منتشرشده توسط Patchstack، به ضعف در خنثیسازی صحیح ورودیها هنگام تولید خروجی صفحات وب مربوط است. این نقص امنیتی در دسته CWE-79 قرار میگیرد و امکان شکلگیری حملات Reflected XSS را فراهم میکند. در این نوع آسیب پذیری، دادهای که از یک منبع غیرقابلاعتماد دریافت میشود، ممکن است بدون پردازش امنیتی مناسب در خروجی صفحه قرار گیرد و در نتیجه مرورگر قربانی آن را بهعنوان بخشی از کد اجرایی صفحه تفسیر کند. اگر شرایط حمله فراهم باشد، مهاجم میتواند از این رفتار برای اجرای اسکریپت در زمینه امنیتی وب سایت استفاده کند.
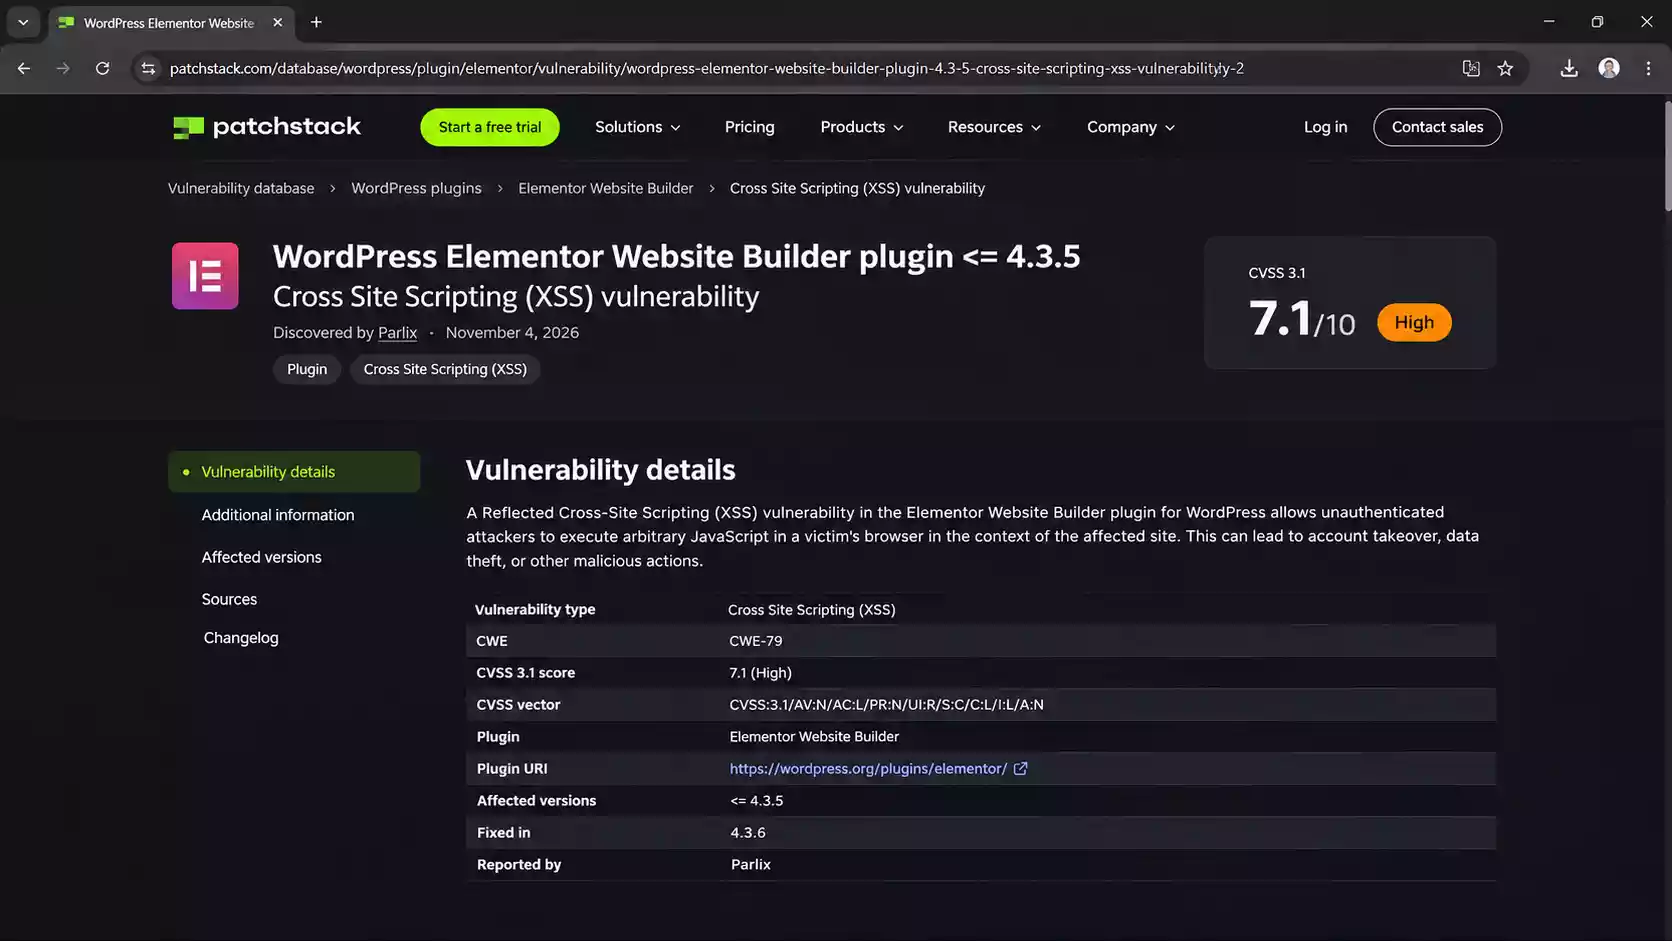
از نظر سطح دسترسی، اطلاعات ثبت شده برای این CVE نشان میدهد که آغاز حمله به احراز هویت قبلی نیاز ندارد؛ بااینحال، موفقیت آن به تعامل قربانی وابسته است. این موضوع تفاوت مهمی با آسیب پذیریهایی دارد که امکان اجرای مستقیم و خودکار کد روی سرور را فراهم میکنند. در این مورد، اجرای JavaScript در مرورگر کاربر رخ میدهد و آثار احتمالی آن به عواملی مانند نقش کاربر، نحوه فعالشدن آسیبپذیری و محدودیتهای امنیتی مرورگر بستگی دارد. همچنین جزئیات عمومی منتشرشده تاکنون مسیر دقیق آسیبپذیر، پارامتر ورودی و تابع مسئول نقص را به طور کامل مشخص نکردهاند؛ بنابراین نمیتوان بدون شواهد فنی معتبر ادعا کرد که یک ویجت یا قابلیت خاص المنتور علت اصلی این مشکل بوده است.
مشخصات تأییدشده این آسیبپذیری عبارتاند از:
| مشخصه امنیتی | اطلاعات |
|---|---|
| شناسه CVE | CVE-2026-109884 |
| افزونه آسیبپذیر | Elementor Website Builder |
| نوع آسیبپذیری | Reflected Cross-Site Scripting |
| دستهبندی فنی | CWE-79 |
| شدت در CVSS 3.1 | 7.1 از 10 (High) |
| سطح دسترسی اولیه مهاجم | بدون نیاز به احراز هویت |
| نیاز به تعامل قربانی | بله |
| نسخههای آسیبپذیر | 4.3.5 و قدیمیتر |
| نسخه اصلاحشده | 4.3.6 |
| پژوهشگر گزارشدهنده | Parlix |
| مرجع ثبت آسیبپذیری | Patchstack |
آسیبپذیری XSS چیست و چگونه امنیت سایتهای وردپرسی را تهدید میکند؟
آسیبپذیری Cross-Site Scripting یا XSS یکی از شناخته شده ترین مشکلات امنیتی برنامههای تحت وب است که معمولاً زمانی به وجود میآید که اطلاعات دریافتی از منابع غیر قابل اعتماد بدون اعتبارسنجی یا خروجی سازی ایمن در ساختار HTML، ویژگیهای عناصر یا زمینههای اجرایی JavaScript قرار بدهد. مرورگر هنگام پردازش چنین اطلاعاتی ممکن است دادهای را که باید به صورت متن معمولی نمایش داده شود، بهعنوان بخشی از کد صفحه تفسیر کند. این رفتار میتواند به مهاجم اجازه دهد اسکریپت دلخواهی را در زمینه امنیتی وب سایت قربانی اجرا کند. البته XSS با نفوذ مستقیم به هاست یا اجرای کد PHP روی سرور یکسان نیست و نباید این دو مفهوم را با یکدیگر اشتباه گرفت.
خطر اصلی XSS به این موضوع مربوط میشود که کد اجرا شده ممکن است در مرورگر کاربری قرار بگیرد که به وب سایت اعتماد دارد یا حتی با حساب مدیریتی وارد سایت شده است. در چنین شرایطی و بسته به امکانات قابل دسترسی برای اسکریپت، احتمال سوءاستفاده از محتوای صفحه، انجام برخی عملیات با سطح دسترسی کاربر یا دسترسی به دادههای غیرمحافظت شده وجود دارد. برای مثال، اگر مدیر یک سایت وردپرسی هنگام ورود به پیشخوان، محتوای مخربی را مشاهده کند که موفق به اجرای JavaScript در زمینه سایت شده باشد، پیامدهای احتمالی میتواند جدیتر از زمانی باشد که همان کد در مرورگر یک بازدیدکننده عادی اجرا میشود. البته محدودیتهایی مانند HttpOnly برای کوکیها، سیاستهای امنیت محتوا و کنترل دسترسی سمت سرور میتوانند دامنه برخی حملات را کاهش دهند و صرف شناسایی آسیبپذیری به معنی دسترسی مهاجم به تمام اطلاعات کاربران نیست.
تفاوت Reflected XSS و Stored XSS؛ آسیبپذیری جدید المنتور از کدام نوع است؟
آسیب پذیریهای XSS معمولاً در چند دسته اصلی بررسی میشوند که Reflected XSS و Stored XSS از شناخته شده ترین آنها هستند. در Reflected XSS، ورودی مخرب معمولاً بهعنوان بخشی از یک درخواست به برنامه ارسال میشود و در صورت وجود نقص امنیتی، همان داده در پاسخ بازتاب پیدا میکند. برای موفقیت حمله معمولاً باید کاربر هدف درخواست یا محتوای دستکاریشده را مشاهده کند. در مقابل، Stored XSS زمانی اتفاق میافتد که داده مخرب در یک محل پایدار مانند محتوای پایگاه داده یا تنظیمات ذخیره شود و هنگام نمایش محتوای ذخیرهشده اجرا گردد. به همین دلیل، نوع ذخیرهشده در برخی شرایط میتواند بدون نیاز به ارسال یک لینک خاص برای تکتک قربانیان، کاربران بیشتری را تحت تأثیر قرار دهد.
طبق اطلاعات ثبت شده برای CVE-2026-109884، آسیب پذیری جدید المنتور از نوع Reflected XSS است و برای بهره برداری موفق به تعامل قربانی نیاز دارد. این نکته از نظر ارزیابی ریسک بسیار مهم است؛ زیرا به این معنا نیست که هر فرد ناشناسی میتواند صرفاً با ارسال یک درخواست، کنترل کامل سایت وردپرسی را به دست بگیرد. از سوی دیگر، وجود شرط تعامل کاربر نیز نباید باعث نادیده گرفتن آسیبپذیری شود. در حملات واقعی، مهاجمان ممکن است از روشهایی مانند پیامهای فریبنده، لینکهای دستکاریشده یا مهندسی اجتماعی برای ترغیب کاربران دارای دسترسی استفاده کنند. بنابراین، میزان خطر عملی به ترکیبی از قابلیت سوءاستفاده، دسترسی قربانی و مکانیزمهای امنیتی فعال روی وب سایت بستگی دارد.
کدام نسخههای Elementor در برابر آسیب پذیری جدید XSS آسیب پذیر هستند؟
بر اساس گزارش Patchstack، تمامی نسخههای Elementor Website Builder تا نسخه 4.3.5، از جمله خود این نسخه، در محدوده آسیبپذیر CVE-2026-109884 قرار دارند. نسخه 4.3.6 به عنوان نسخه اصلاح شده معرفی شده است و کاربران باید حداقل به این نسخه یا نسخه رسمی جدیدتری که بعداً منتشر میشود ارتقا پیدا کنند. نکتهای که باید به آن توجه داشت این است که محدوده گزارش شده به نسخه اصلی Elementor Website Builder مربوط است و نباید شماره نسخه آن را با Elementor Pro اشتباه گرفت. افزونه Pro محصول جداگانهای است که به نسخه اصلی وابسته است و وضعیت امنیتی یا شماره انتشار آن باید بهصورت مستقل بررسی شود.
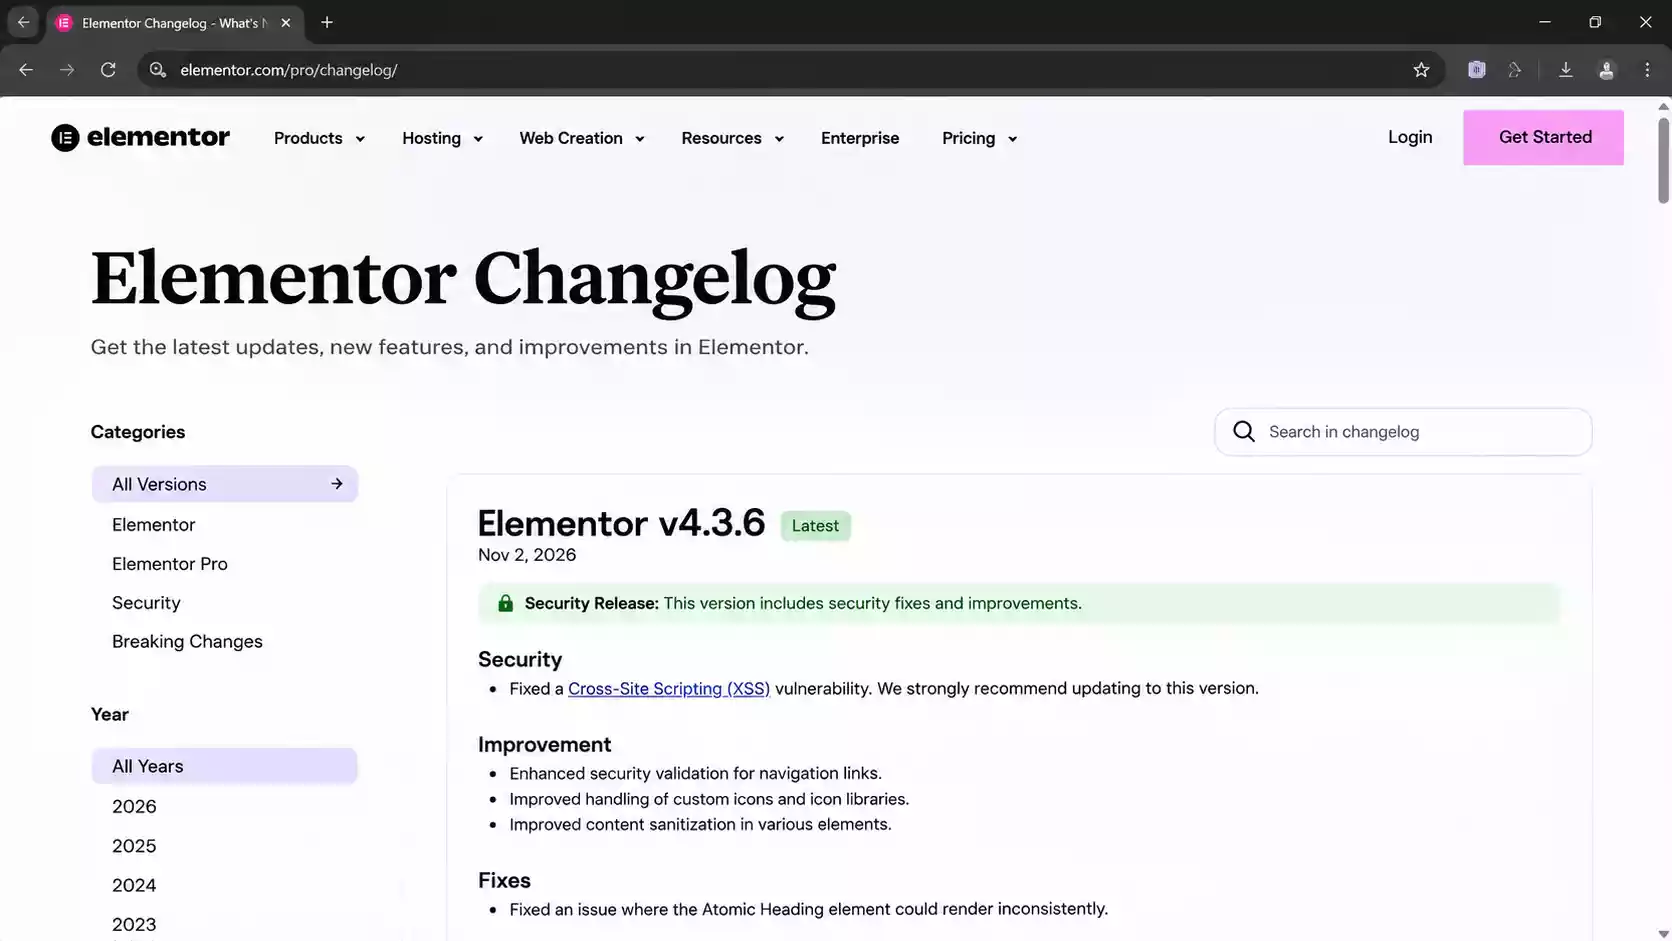
در بسیاری از وب سایتهای ایرانی، خصوصاً سایتهایی که چند سال قبل طراحی شدهاند، نسخه افزونهها برای مدت طولانی ثابت باقی میماند. برخی مدیران سایت از ترس ایجاد تغییر در طراحی صفحات، آپدیت المنتور را به تعویق میاندازند و بعضی پروژهها نیز به دلیل استفاده از قالبها و افزونههای جانبی ناسازگار، امکان بهروزرسانی سریع را دشوار میبینند. بااینحال، باقی ماندن روی نسخهای که آسیبپذیری امنیتی شناختهشده دارد، یک ریسک قابل پیشگیری ایجاد میکند. اگر نسخه نصبشده المنتور شما 4.3.5 یا پایینتر است، باید فرایند ارتقا به نسخه اصلاحشده را در اولویت قرار دهید .
چرا آسیبپذیری امنیتی المنتور برای سایتهای ایرانی اهمیت بیشتری دارد؟
اهمیت این آسیبپذیری برای جامعه وردپرس ایران تنها به تعداد سایتهای استفاده کننده از المنتور محدود نمیشود، بلکه نحوه نگهداری پروژههای وردپرسی نیز بر سطح ریسک تأثیر میگذارد. در بسیاری از پروژهها، طراحی سایت به یک تیم یا فریلنسر واگذار میشود و پس از تحویل، فرایند مشخصی برای بررسی امنیت سایت وردپرسی ، تست نسخههای جدید و نگهداری منظم تعریف نمیشود. همچنین در برخی وبسایتها افزونههای جانبی المنتور از منابع غیررسمی نصب شدهاند یا نسخههای تجاری بدون امکان دریافت بهروزرسانی معتبر استفاده میشوند. این شرایط باعث میشود اعمال وصلههای امنیتی به تعویق بیفتد و حتی زمانی که شرکت توسعهدهنده نسخه اصلاحی را منتشر میکند، بخشی از سایتها همچنان با نسخههای قدیمی فعالیت کنند.
از طرف دیگر، بسیاری از وبسایتهای ایرانی با المنتور و ووکامرس طراحی میشوند و اطلاعات مربوط به مشتریان، فرمهای ثبت درخواست، سفارشها و حسابهای کاربری را مدیریت میکنند. به همین دلیل، حتی یک آسیبپذیری سمت مرورگر نیز باید در چارچوب امنیت کل کسبوکار بررسی شود. برای مثال، اگر یک مدیر فروشگاه یا کاربر دارای سطح دسترسی بالا هدف حمله XSS موفق قرار بگیرد، امکان بروز مشکلاتی فراتر از نمایش یک پیام مخرب وجود خواهد داشت. البته تحقق این پیامدها به شرایط حمله بستگی دارد و به معنی وقوع قطعی آنها نیست. توصیه حرفهای این است که شرکتهای طراحی سایت و متخصصان سئوی ایرانی، بررسی امنیت افزونههای اصلی مانند Elementor را بخشی از برنامه نگهداری ماهانه و همچنین فرایند واکنش فوری به هشدارهای امنیتی قرار دهند.
آیا آسیب پذیری CVE-2026-109884 میتواند باعث هک کامل سایت شود؟
یکی از مهم ترین موضوعاتی که در انتشار خبرهای امنیتی باید رعایت شود، تفکیک میان وجود آسیبپذیری و وقوع نفوذ موفق است. شناسایی CVE-2026-109884 به این معناست که در نسخههای مشخصی از المنتور، شرایطی برای اجرای اسکریپت مخرب در مرورگر قربانی وجود دارد؛ اما نمیتوان از این موضوع نتیجه گرفت که تمام سایتهای دارای المنتور 4.3.5 یا قدیمیتر هک شدهاند. همچنین XSS در تعریف اولیه خود یک آسیبپذیری سمت مرورگر است و نباید آن را معادل دسترسی مستقیم به فایلهای هاست، دیتابیس یا اجرای فرمان روی سیستمعامل سرور معرفی کرد. چنین پیامدهایی تنها در صورت وجود شرایط و زنجیره حملات اضافی قابل تصور هستند.
بااین حال، اگر یک حمله XSS در مرورگر کاربر دارای دسترسی مدیریتی اجرا شود، ممکن است شرایط برای انجام برخی فعالیتهای غیرمجاز در زمینه نشست آن کاربر فراهم شود. شدت واقعی این خطر به دسترسیهای کاربر، مکانیزمهای امنیتی وردپرس، کنترلهای سمت سرور، سیاستهای مرورگر و قابلیتهایی بستگی دارد که اسکریپت مخرب میتواند به آنها دسترسی پیدا کند. بنابراین، برخورد صحیح با این خبر نه ایجاد نگرانی بیمورد درباره هک قطعی سایت است و نه کوچک شمردن مشکل. مدیران وردپرس باید نسخه افزونه را بررسی کنند، وصله امنیتی را نصب کنند و در صورت مشاهده نشانههای مشکوک، بررسی فنی دقیقتری انجام دهند.
تأثیر آسیبپذیری امنیتی المنتور بر سئو و رتبه سایت در گوگل
از نگاه سئو تکنیکال، وجود یک آسیبپذیری امنیتی به تنهایی به معنی افت رتبه سایت در نتایج گوگل نیست. گوگل صرفاً به دلیل ثبت یک CVE برای افزونه نصب شده، لزوماً سایت را جریمه نمیکند و نمیتوان رابطه مستقیمی میان انتشار این خبر و کاهش رتبه تمام وبسایتهای المنتوری در نظر گرفت. مشکل زمانی اهمیت بیشتری پیدا میکند که آسیبپذیری به سوءاستفاده واقعی منجر شود و آثار آن در محتوای قابلنمایش، رفتار صفحات، امنیت کاربران یا دسترسپذیری سایت دیده شود. برای مثال، اگر یک سایت وردپرسی در نتیجه یک حمله با تغییر مسیرهای مخرب، صفحات اسپم، محتوای فریبنده یا کدهای آسیبرسان مواجه شود، ممکن است تجربه کاربران و اعتماد آنها به وبسایت بهشدت کاهش پیدا کند و در شرایط خاص هشدارهای امنیتی گوگل نیز ظاهر شوند.

گوگل در مستندات رسمی Search Central توضیح میدهد که شناسایی مشکلاتی مانند بد افزار یا فیشینگ میتواند به نمایش هشدار پیش از ورود کاربران به وبسایت منجر شود و در نتیجه بر ترافیک جستوجو تأثیر منفی بگذارد. برای متخصصان سئوی ایرانی، نکته مهم این است که هنگام بررسی افت ناگهانی کلیک یا تغییرات غیرعادی صفحات ایندکسشده، امنیت سایت نیز باید در کنار مسائل فنی معمول مانند robots.txt، وضعیت سرور، تگهای noindex و خطاهای ایندکس بررسی شود. در عین حال، نباید هر تغییر رتبه یا کاهش ورودی را به آسیبپذیری المنتور نسبت داد. ارتباط امنیت و سئو زمانی قابل تحلیل است که شواهد واقعی از تغییر محتوای سایت، هشدار امنیتی، رفتار غیرعادی یا تأثیر بر دسترسی کاربران وجود داشته باشد.
آموزش رفع آسیبپذیری امنیتی المنتور با بهروزرسانی به نسخه 4.3.6
مهمترین و مؤثرترین روش رفع آسیبپذیری CVE-2026-109884، ارتقای افزونه اصلی Elementor Website Builder به نسخه 4.3.6 یا جدیدتر است. برای انجام این کار، ابتدا وارد پیشخوان وردپرس شوید و از مسیر «افزونهها ← افزونههای نصبشده» نسخه فعلی المنتور را بررسی کنید. اگر نسخه نصبشده 4.3.5 یا پایینتر است، باید نسخه جدید را از مسیر رسمی به روزرسانی دریافت و نصب کنید. همچنین میتوانید از بخش «پیشخوان ← بهروزرسانیها» وضعیت افزونه را بررسی کنید. پس از پایان فرایند، دوباره به فهرست افزونههای نصبشده مراجعه کرده و مطمئن شوید شماره نسخه بهدرستی تغییر کرده است. اگر بهروزرسانی در پنل نمایش داده نمیشود، وضعیت دسترسی سرور به مخزن وردپرس و محدودیتهای شرکت هاستینگ را بررسی کنید و از دریافت فایل افزونه از منابع نامعتبر خودداری کنید.
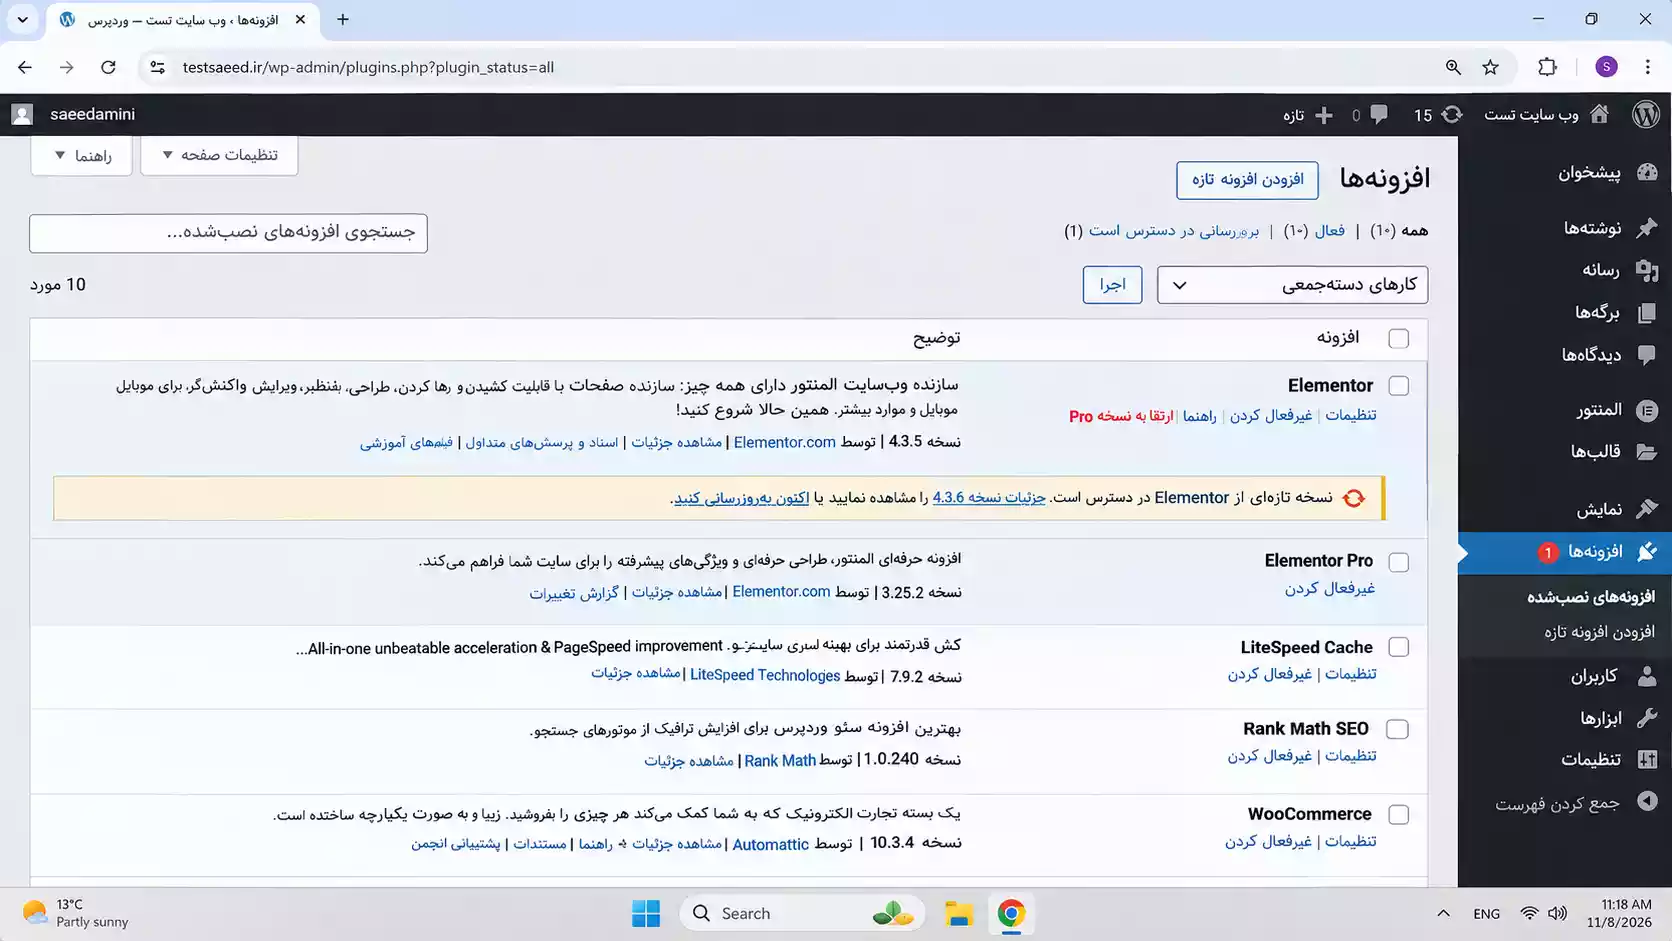
پیش از اجرای به روزرسانی روی سایت های تجاری، تهیه یک نسخه پشتیبان سالم از فایل ها و دیتابیس ضروری است. در پروژههایی که از Elementor Pro، افزونههای جانبی متعدد یا قالبهای سفارشی استفاده میکنند، بهتر است تغییرات ابتدا روی محیط Staging بررسی شوند. بااینحال، به دلیل وجود یک آسیب پذیری امنیتی شناخته شده، نباید فرایند رفع مشکل برای مدت نامشخصی به تأخیر بیفتد. برای افزونه Elementor Pro نیز نسخه سازگار و رسمی آن را بررسی کنید؛ زیرا به روزرسانی نسخه رایگان، جایگزین نگهداری مستقل نسخه Pro نیست.
پس از آپدیت، لازم است صفحات مهم سایت مانند صفحه اصلی، صفحات خدمات، صفحات محصول، فرمهای تماس، منوهای موبایل، پاپآپها و بخشهای دارای تعامل بررسی شوند. اگر سایت فروشگاهی است، عملکرد سبد خرید، تسویهحساب و درگاه پرداخت نیز باید آزمایش شود. همچنین بهتر است کش افزونههایی مانند LiteSpeed Cache یا WP Rocket، کش سرور و در صورت استفاده کش CDN پاکسازی شوند تا فایلهای قدیمی در مرورگر یا لایههای مختلف ارائه محتوا باقی نمانند. در صورتی که پس از بهروزرسانی با مشکل نمایش یا عملکرد مواجه شدید، ابتدا تداخل افزونهها و نسخههای ناسازگار را بررسی کنید و بدون ارزیابی امنیتی به نسخه آسیبپذیر بازنگردید.
اگر امکان آپدیت المنتور وجود نداشته باشد چه اقداماتی باید انجام دهیم؟
در برخی پروژههای وردپرسی، بهروزرسانی المنتور ممکن است به دلیل وابستگی قالب، نسخه PHP، افزونههای جانبی قدیمی یا کدهای سفارشی با مشکل مواجه شود. چنین شرایطی بهویژه در وبسایتهایی که مدت زیادی بدون نگهداری فنی فعالیت کردهاند رایج است. اگر نسخه 4.3.6 با محیط سایت سازگار نیست، نخست باید دلیل ناسازگاری شناسایی شود و در صورت امکان، افزونهها و بخشهای وابسته به نسخه سازگار ارتقا پیدا کنند. استفاده از محیط آزمایشی و بررسی گزارش خطاهای PHP و JavaScript میتواند در تشخیص مشکل کمک کننده باشد. در این مرحله بهتر است مدیر سایت با توسعهدهنده یا مسئول نگهداری فنی هماهنگ شود تا بهروزرسانی امنیتی در اولویت باقی بماند.
آیا نسخههای کرکشده Elementor Pro امنیت سایت را تهدید میکنند؟
یکی از چالشهای امنیت سایتهای وردپرسی در ایران، استفاده از نسخههای غیررسمی یا دستکاری شده افزونههای تجاری است. اگرچه آسیبپذیری CVE-2026-109884 به افزونه اصلی Elementor Website Builder مربوط میشود، اما در سایتهایی که نسخههای غیررسمی Elementor Pro یا افزونههای جانبی را نصب کردهاند، فرایند بررسی امنیت پیچیدهتر خواهد بود. فایلهای دستکاریشده ممکن است با نسخه رسمی متفاوت باشند، امکان دریافت به روزرسانی مستقیم نداشته باشند یا تغییراتی در مکانیزم بررسی مجوز و اجرای کد ایجاد کرده باشند. از طرفی، صرف اینکه یک نسخه تجاری از فروشنده داخلی تهیه شده است، به معنی آلوده بودن آن نیست؛ معیار اصلی باید اصالت فایلها، امکان دریافت پتچ های امنیتی معتبر و قابلاعتماد بودن زنجیره تأمین نرمافزار باشد.
برای مدیران سایتهای ایرانی، بهترین رویکرد این است که افزونهها از منابع قابل اعتماد دریافت شوند و وضعیت نسخهها به طور منظم بررسی شود. همچنین لازم است افزونههای جانبی المنتور، ویجتهای سفارشی و قالبهایی که با صفحهساز تعامل دارند، بخشی از فهرست داراییهای نرمافزاری سایت باشند. اگر نسخه یک افزونه از منبع نامشخصی تهیه شده است، بررسی یکپارچگی فایلها و جایگزینی آن با نسخه معتبر میتواند اهمیت بیشتری نسبت به نصب یک افزونه امنیتی جدید داشته باشد. امنیت وردپرس فقط به استفاده از فایروال یا تغییر آدرس ورود محدود نمیشود؛ بلکه مستقیماً به کیفیت کدهای نصبشده و امکان نگهداری آنها در طول زمان وابسته است.
بررسی سایر آسیب پذیریهای المنتور در سال ۲۰۲۶
بررسی پایگاههای امنیتی نشان میدهد که CVE-2026-109884 تنها مورد امنیتی ثبتشده برای Elementor در سال ۲۰۲۶ نیست. در همین بازه، آسیبپذیری دیگری با شناسه CVE-2026-109883 و امتیاز شدت ۷٫۱ نیز گزارش شده است که نسخههای 4.3.5 و قدیمیتر را تحت تأثیر قرار میدهد و در نسخه 4.3.6 اصلاح شده است. علاوه بر این، آسیبپذیری CVE-2026-65444 با امتیاز ۶٫۵ نیز در ارتباط با XSS ثبت شده که برای بهره برداری به سطح دسترسی Author نیاز دارد و همان نسخه 4.3.6 بهعنوان نسخه اصلاحی آن معرفی شده است. وجود چند گزارش امنیتی با شناسههای متفاوت اهمیت بررسی دقیق شماره CVE و شرایط هر نقص را نشان میدهد، زیرا نمیتوان تمام آنها را یک آسیبپذیری واحد با روش بهرهبرداری یکسان در نظر گرفت.
در ماههای قبل نیز گزارشهایی از آسیبپذیریهای Stored XSS، افشای اطلاعات و مشکلات کنترل دسترسی در نسخههای قدیمیتر المنتور منتشر شده بود. برای نمونه، یک آسیبپذیری CSRF با امکان ارتقای سطح دسترسی در محدوده نسخههای 4.3.0 تا 4.3.1 گزارش شده بود که در نسخه 4.3.2 اصلاح شد. این سابقه بهمعنای ناامن بودن همیشگی المنتور یا اثبات برتری امنیتی صفحهسازهای دیگر نیست، بلکه نشان میدهد افزونههای پیچیده و پرکاربرد به فرایند مستمر توسعه امنیتی، ارزیابی مستقل و نصب سریع وصلهها نیاز دارند. همچنین تاریخچه رسمی نسخه 4.3.6 به بهبود کنترلهای امنیتی در لینکهای ناوبری، مدیریت آیکونها و محتوا و عناصر Atomic اشاره میکند. این موارد اطلاعات مفیدی درباره اصلاحات امنیتی نسخه جدید ارائه میدهند، اما بدون انتشار جزئیات فنی نمیتوان با قطعیت هر اصلاح را به یک CVE مشخص نسبت داد.
چگونه بفهمیم سایت وردپرسی قبلاً از این آسیبپذیری مورد حمله قرار گرفته است؟
نصب نسخه اصلاح شده اولین اقدام ضروری است، اما اگر سایت در زمان انتشار هشدار امنیتی از نسخه آسیبپذیر استفاده کرده باشد، بهتر است وضعیت امنیتی آن نیز بررسی شود. ابتدا باید لاگهای وبسرور، گزارشهای فایروال و رویدادهای امنیتی مرتبط با بازه زمانی موردنظر ارزیابی شوند. درخواستهای غیرعادی، تغییرات ناشناخته در حسابهای مدیریتی، ایجاد کاربران جدید بدون اطلاع مدیر سایت، تغییر محتوای صفحات یا رفتارهای مشکوک در مرورگر میتوانند دلایلی برای بررسی عمیقتر باشند. بااینحال، وجود هرکدام از این نشانهها بهتنهایی اثبات نمیکند که آسیبپذیری CVE-2026-109884 مورد سوءاستفاده قرار گرفته است؛ زیرا علل دیگری نیز ممکن است چنین رفتارهایی ایجاد کنند.
برای بررسی امنیت سایت وردپرسی به صورت دقیق تر، بهتر است افزونهها و فایلهای اصلی وردپرس از نظر یکپارچگی بررسی شوند، حسابهای مدیریتی کنترل شوند و نشستهای مشکوک در صورت لزوم باطل شوند. اگر شواهدی از سوءاستفاده واقعی به دست آمد، تغییر اعتبارنامهها، بررسی فایلهای سفارشی و پیگیری تغییرات پایگاه داده باید در قالب یک فرایند پاسخگویی به رخداد انجام شود. همچنین برای سایتهایی که از Google Search Console استفاده میکنند، بررسی بخش Security Issues، وضعیت ایندکس و تغییرات غیرعادی در جستوجوهای ورودی میتواند مفید باشد. البته اسکن عادی فایلها ممکن است یک حمله Reflected XSS موقت را شناسایی نکند؛ زیرا چنین حملهای الزاماً به ذخیره فایل مخرب یا ایجاد تغییر پایدار در سرور منجر نمیشود.
نقش فایروال و افزونههای امنیتی در جلوگیری از حملات XSS المنتور
فایروال یا WAF یکی از ابزارهای دفاعی در برابر درخواستهای مخرب است که میتواند بر اساس قوانین امنیتی و الگوهای شناخته شده، بخشی از ترافیک مشکوک را شناسایی یا مسدود کند. در محیط وردپرس، راهکارهایی مانند Wordfence، Patchstack و سایر سامانههای امنیتی دارای قابلیت هایی برای پایش تهدیدها یا کاهش برخی ریسکها هستند، اما میزان پوشش آنها یکسان نیست و باید برای هر آسیبپذیری بهطور جداگانه بررسی شود.

بااینحال، نباید تصور کرد که نصب یک افزونه امنیتی به معنی ایمن شدن کامل المنتور یا وردپرس است. برخی حملات XSS به شرایط خاص پردازش خروجی وابسته هستند و ممکن است بدون قانون امنیتی مناسب از فیلترهای عمومی عبور کنند. همچنین تنظیمات نادرست فایروال یا قوانین بیشازحد سختگیرانه میتوانند عملکرد فرمها، درخواستهای AJAX و امکانات تعاملی سایت را تحت تأثیر قرار دهند. راهکار مناسب، استفاده از دفاع چندلایه شامل نصب پتچ های امنیتی، حداقل سازی سطح دسترسی کاربران، احراز هویت دومرحلهای برای حسابهای حساس، نگهداری نسخه پشتیبان معتبر، بررسی لاگها و استفاده از WAF متناسب با زیرساخت سایت است. در این معماری، هیچ یک از لایهها نباید جایگزین بهروزرسانی افزونه آسیبپذیر شود.
چکلیست امنیتی پیشنهادی برای سایتهای المنتوری در ایران
برای وبسایتهای شرکتی، فروشگاهی و خدماتی که با المنتور توسعه پیدا کردهاند، بهتر است یک فرایند مشخص برای مدیریت هشدارهای امنیتی وجود داشته باشد. این فرایند باید با تهیه فهرست نسخههای نصبشده و شناسایی افزونههای دارای هشدار آغاز شود. در مرحله بعد، لازم است نسخه پشتیبان قابلبازیابی تهیه شود، سازگاری نسخه اصلاحشده بررسی شود و آپدیت در کوتاهترین زمان منطقی انجام گیرد. پس از بهروزرسانی نیز باید عملکرد اجزای کلیدی سایت و گزارشهای امنیتی کنترل شوند. برای سایتهای بزرگتر، ثبت تاریخ انجام بهروزرسانی، شماره نسخه جدید و نتیجه تستها میتواند در پیگیری مشکلات آینده و پاسخگویی به کارفرما مفید باشد.
از دیدگاه مدیریت حرفهای وردپرس، بهتر است امنیت به یک اقدام مقطعی پس از انتشار خبر محدود نشود. وبسایتی که دارای نسخههای بهروز است، اما حسابهای مدیریتی متعدد و بدون کنترل، افزونههای غیرضروری و نسخه پشتیبان نامعتبر دارد، همچنان ممکن است در معرض ریسکهای جدی قرار بگیرد. همچنین متخصصان سئو باید هنگام ارائه خدمات نگهداری یا سئو تکنیکال، وضعیت بهروزرسانی افزونههای حیاتی را در گزارشهای دورهای مشخص کنند. هدف از این اقدامات ایجاد ساختاری است که در صورت انتشار هشدارهایی مانند آسیبپذیری جدید المنتور، تیم فنی بتواند وضعیت سایت را سریع ارزیابی کرده و بدون تصمیمهای عجولانه، ریسک امنیتی را مدیریت کند.
سوالات متداول درباره آسیبپذیری جدید المنتور
شناسایی یک آسیب پذیری امنیتی به معنی هک شدن شرکت المنتور یا تمام سایتهای استفادهکننده از این افزونه نیست. CVE-2026-109884 یک نقص Reflected XSS در نسخههای مشخصی از Elementor Website Builder است که در شرایط خاص میتواند مورد سوءاستفاده قرار بگیرد. مدیران سایتها باید نسخه نصبشده را بررسی و وصله مربوط را اعمال کنند.
بر اساس اطلاعات منتشرشده توسط Patchstack، نسخه 4.3.6 افزونه Elementor Website Builder این آسیبپذیری را اصلاح کرده است. اگر از نسخه 4.3.5 یا قدیمیتر استفاده میکنید، باید به نسخه 4.3.6 یا جدیدتر ارتقا پیدا کنید.
بر اساس اطلاعات CVSS، آغاز حمله به احراز هویت نیاز ندارد، اما موفقیت آن مستلزم تعامل قربانی است. بنابراین، نباید این آسیبپذیری را با نفوذ مستقیم و بدون تعامل به سرور اشتباه گرفت.
گزارش این CVE به افزونه اصلی Elementor Website Builder با شناسه elementor مربوط میشود. از این گزارش نمیتوان بهتنهایی نتیجه گرفت که یک آسیبپذیری مستقل با همین شناسه در کدهای اختصاصی Elementor Pro وجود دارد. بااینحال، به دلیل وابستگی Pro به افزونه اصلی، کاربران نسخه تجاری نیز باید Elementor اصلی را بهروزرسانی کرده و سازگاری نسخه Pro را بررسی کنند.
در شرایط عادی، بهروزرسانی افزونه نباید ساختار سایت را تخریب کند، اما در پروژههای دارای افزونههای جانبی ناسازگار، کدهای سفارشی یا قالبهای قدیمی، احتمال بروز تداخل وجود دارد. به همین دلیل، تهیه بکاپ و تست نسخه جدید روی محیط آزمایشی توصیه میشود. در مورد یک وصله امنیتی ضروری، فرایند تست نباید باعث تأخیر طولانی در رفع آسیبپذیری شود.
صرف وجود آسیبپذیری به معنی افت خودکار رتبه سایت نیست. بااینحال، اگر سوءاستفاده امنیتی به محتوای مخرب، فیشینگ، تغییر مسیرهای مشکوک یا آسیب به تجربه کاربران منجر شود، ممکن است به شکل مستقیم یا غیرمستقیم بر ترافیک ارگانیک و اعتبار سایت تأثیر بگذارد. بررسی بخش Security Issues در سرچ کنسول یکی از اقدامات پیشنهادی در صورت وجود شواهد حمله است.
نتیجهگیری؛ چرا باید آسیبپذیری امنیتی المنتور را جدی بگیریم؟
آسیبپذیری امنیتی جدید المنتور با شناسه CVE-2026-109884 یکی از هشدارهای مهم امنیت وردپرس در نوامبر ۲۰۲۶ محسوب میشود که نسخههای 4.3.5 و قدیمیتر Elementor Website Builder را تحت تأثیر قرار میدهد. این نقص از نوع Reflected XSS است و بر اساس امتیاز CVSS 3.1 دارای شدت ۷٫۱ از ۱۰ است. اگرچه بهرهبرداری موفق از آن به تعامل قربانی وابسته است و نمیتوان آن را معادل هک قطعی تمام سایتهای المنتوری دانست، وجود چنین مشکلی در یک افزونه پرکاربرد نشان میدهد که نگهداری نسخههای قدیمی میتواند ریسک امنیتی غیرضروری ایجاد کند. راهکار اصلی نیز مشخص است: بهروزرسانی Elementor Website Builder به نسخه 4.3.6 یا جدیدتر از طریق منابع رسمی.
برای مدیران سایتهای وردپرسی در ایران، این خبر فرصتی است تا علاوه بر رفع یک آسیبپذیری مشخص، وضعیت کلی نگهداری و امنیت پروژه خود را ارزیابی کنند. بررسی نسخههای نصبشده، اطمینان از اصالت افزونهها، آزمایش سازگاری با Elementor Pro و افزونههای جانبی، تهیه بکاپ معتبر و کنترل وضعیت امنیتی سرچ کنسول از اقداماتی هستند که باید در برنامه فنی سایت قرار بگیرند. در نهایت، امنیت وردپرس یک فرایند مستمر است و هیچ افزونه امنیتی یا تنظیمات سروری نمیتواند بهتنهایی جایگزین نگهداری صحیح نرمافزارهای نصبشده شود. اگر از المنتور استفاده میکنید، بهتر است همین حالا نسخه آن را بررسی کنید و در صورت قرار داشتن در محدوده آسیبپذیر، فرایند نصب وصله امنیتی را در اولویت قرار دهید.
منابع معتبر و مستندات فنی
- Patchstack — گزارش اصلی CVE-2026-109884
- Elementor — تاریخچه رسمی نسخهها و اصلاحات امنیتی
- WordPress.org — صفحه رسمی افزونه Elementor
- OpenCVE — اطلاعات فنی CVE-2026-109884
- Elementor Help — راهنمای رسمی بهروزرسانی Elementor و Elementor Pro
- Google Search Central — بررسی مشکلات امنیتی و افت ترافیک جستوجو
تاریخ آخرین بررسی اطلاعات: ۷ نوامبر ۲۰۲۶
آیا این محتوا برای شما مفید بود؟
نظر شما به بهتر شدن محتوای ما کمک میکند.